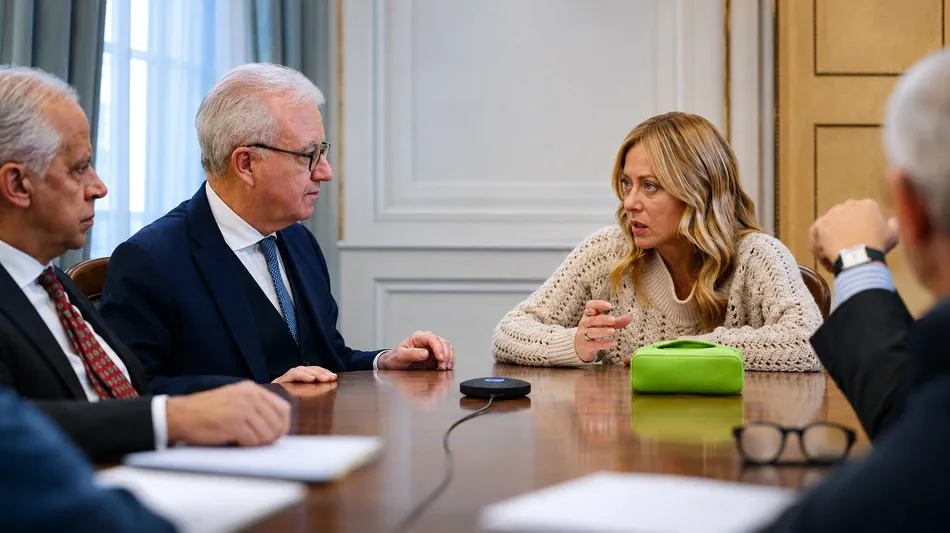
Allarmi bomba e attacchi informatici, Meloni riunisce il governo
Giorgia Meloni ha convocato un vertice di governo sugli allarmi nelle scuole e sugli attacchi informatici, escludendo al momento un pericolo concreto.
Circa due ore è durato il vertice convocato dalla presidente del Consiglio Giorgia Meloni per discutere degli allarmi bomba che oggi si sono verificati a centinaia nelle scuole italiane. Inoltre, domani mattina alle 8,30 la premier incontrerà anche le opposizioni, per affrontare la questione.
La premier ha osservato che «mail anonime non decideranno il calendario scolastico». «Al momento, dalle verifiche effettuate, non emerge alcun elemento che faccia ritenere sussistente un pericolo concreto. Le segnalazioni sembrano piuttosto riconducibili a una strategia volta a generare allarme e preoccupazione, sulla quale sono in corso tutti gli approfondimenti necessari».
Lo scrive sui social la presidente del Consiglio, Giorgia Meloni, a proposito degli allarmi bomba nelle scuole. «Ho convocato a Palazzo Chigi una riunione per fare il punto sulla situazione e coordinare le ulteriori iniziative al riguardo. Lo Stato è presente e sta facendo tutto ciò che è necessario per garantire la sicurezza dei cittadini», conclude la premier.
Inoltre, domani, fanno sapere dal Ministero, le scuole saranno regolarmente aperte. Al vertice, che è durato circa due ore, hanno partecipato i vicepresidenti del Consiglio, i ministri dell’Interno Matteo Piantedosi e della Difesa Guido Crosetto, il sottosegretario alla Presidenza del Consiglio Alfredo Mantovano, i vertici dell’intelligence e dell’Agenzia per la cybersicurezza nazionale.
Non ci sono elementi per attribuire tutti questi episodi a un’unica regia, ma il governo ritiene che emerga una comune volontà di creare insicurezza, alimentare la sfiducia e indebolire la credibilità delle istituzioni. Valditara: “Niente allarmismo” «Vorrei innanzitutto cercare di rassicurare l'opinione pubblica perché l'elevato numero di scuole coinvolte dimostra la scarsa attendibilità del rischio.
Bisogna essere vigili, ma anche consapevoli che in un contesto dove la guerra ibrida è sempre più lo strumento per destabilizzare nazioni ed economie, dobbiamo attrezzarci. Il nostro governo ha quindi fatto benissimo a chiedere alla Commissione l'autorizzazione a uno sforamento rispetto al patto di stabilità per poter investire in particolare in cybersicurezza.
In passato questi aspetti sono stati trascurati, ma avere la capacità di difenderci e di individuare chi ci attacca è fondamentale». Lo ha osservato il ministro dell'Istruzione e del Merito, Giuseppe Valditara.
Piantedosi: “Non c’è un’unica regia” La riunione di oggi arriva dopo una serie di episodi che hanno interessato obiettivi molto diversi: attacchi ai siti istituzionali, furti di dati, intrusioni nei sistemi che controllano a distanza gli impianti di refrigerazione, falsi allarmi bomba e campagne di disinformazione. «Esistono soggetti interessati ad alimentare tensioni e a rappresentare le nostre democrazie come fragili e vulnerabili. Avviene con diversi canali ma quasi sempre facendo un utilizzo ostile della tecnologia», avverte Piantedosi. «C’è un elemento che emerge con chiarezza: la volontà di creare destabilizzazione e colpire la credibilità e la reputazione delle istituzioni, alimentando insicurezza e sfiducia nei cittadini».
Piantedosi precisa, tuttavia, che non esistono prove di un coordinamento unico tra gli autori degli attacchi informatici e quelli delle violenze di piazza: «Non ci sono elementi per sostenere che ci sia un’unica regia». Tra i rischi considerati dal governo ci sono anche le interferenze nei processi elettorali.
La minaccia principale non sarebbe tanto la compromissione dei sistemi utilizzati per il voto, quanto la manipolazione dell’opinione pubblica attraverso campagne di disinformazione e delegittimazione delle istituzioni. «Non sottovalutiamo il rischio ma siamo certi che l’Italia sia una democrazia matura resiliente anche sotto questo punto di vista», afferma il ministro. Per contrastare queste operazioni, le sanzioni europee rappresentano un deterrente importante, ma non sufficiente.
Serve una risposta coordinata tra gli Stati membri, basata sulla condivisione delle informazioni e sulla capacità di intervenire rapidamente. «La cybersicurezza è ormai una componente essenziale della sicurezza nazionale». Il Comitato nazionale per l’ordine e la sicurezza pubblica, riunito al Viminale sotto la presidenza del ministro dell’Interno, ha indicato la necessità di intensificare il monitoraggio dei sistemi informatici più vulnerabili e migliorare il coordinamento tra forze di polizia, intelligence e organismi per la cybersicurezza.
Particolare attenzione sarà dedicata alle infrastrutture gestite da remoto, comprese quelle che regolano la temperatura dei frigoriferi commerciali, finite al centro degli attacchi recenti. L’obiettivo è garantire la continuità dei servizi e proteggere amministrazioni pubbliche, infrastrutture strategiche e imprese.
Crosetto: “La guerra ibrida può colpire chiunque” A margine della presentazione del Calendario della Difesa 2027, il ministro della Difesa Guido Crosetto ha precisato che affrontare queste nuove minacce non è soltanto compito delle forze armate. «Per proteggersi dalla guerra ibrida devono cambiare gli Stati, non solo la difesa», ha affermato. Un attacco informatico può colpire una catena di supermercati e impedire alle famiglie di fare la spesa, oppure compromettere l’impianto elettrico di un ospedale, mettendo a rischio le persone ricoverate. «È la nazione che deve prepararsi», ha osservato, riconoscendo che la molteplicità dei possibili obiettivi rende impossibile garantire una protezione completa.
Un altro ostacolo è la difficoltà di identificare i responsabili. Crosetto ha indicato tra i gruppi maggiormente specializzati quelli di origine cinese, iraniana e russa, precisando che questo non implica necessariamente un collegamento con i rispettivi governi.
Gli attacchi informatici sono spesso operazioni difficili da attribuire perché possono attraversare infrastrutture distribuite in numerosi Paesi. Un attacco apparentemente proveniente dal Giappone, dall’Albania o dalla stessa Italia potrebbe avere un’origine completamente diversa. «Non c’è bisogno di uno Stato per entrare in un computer iperprotetto.
Basta un ragazzino di 15 anni, 16 anni, particolarmente dotato». Anche i falsi allarmi bomba che hanno interessato diversi voli europei possono inserirsi, secondo il ministro, in una strategia di destabilizzazione: la ripetizione di segnalazioni infondate rischia di abbassare progressivamente l’attenzione.
Nuove minacce degli hacker filorussi a Tajani Intanto il gruppo hacker filorusso NoName057(16) è tornato a prendere di mira il ministro degli Esteri Antonio Tajani. In un messaggio pubblicato su Telegram, intitolato “Rubrica Risposta all’abbonato”, il collettivo ha rivolto nuove minacce al vicepremier, chiamandolo «Antosha» e inserendolo in un presunto “albo d’onore”. «Prima o poi la ricompensa lo troverà.
È solo questione di tempo», si legge nel messaggio. La minaccia informatica comprende anche il furto di informazioni personali, utilizzabili per operazioni di spionaggio o per costruire dossier contro le persone colpite.
Crosetto ha richiamato questo rischio, spiegando che i dati sottratti possono servire a preparare nuovi attacchi, per esempio attraverso l’installazione di software malevoli sugli smartphone. «Provano a utilizzare questi dati, ad esempio mettendo un trojan nel telefonino per ascoltare le riunioni. Cercano di costruire dossier contro chi subisce il furto.
Bisogna attrezzarsi e reagire».
G.Morris--TNT